常時マイク・カメラオンの時代に、Appleはいかにして「プライバシーの矛盾」を破綻させずに解決したのか?


※本サイトは、アフィリエイト広告および広告による収益を得て運営しています。購入により売上の一部が本サイトに還元されることがあります。
Apple Security
Appleは、Apple Security Researchにて「Secure Exclaves and Ambient Sensing」を公開し、Appleが開発した「Secure Exclaves」は、カメラやマイクによる周囲の状況認識などの高度な環境センシング機能を安全に実行するために設計された、最先端のセキュリティアーキテクチャであるかを解説しています。
常時センシング(Ambient Sensing)時代における「信頼」の悖論(パラドックス)
スマートホーム機器やAIアシスタントが日常に溶け込み、周囲の環境を常に認識して個別に最適化された体験を提供する時代が到来しています。例えば、最大6人の顔や声を識別し、スケジュールやメッセージ、音楽体験を個々にパーソナライズするAppleの「HomeView」のような機能は、高度な環境センシング(Ambient Sensing)がもたらす利便性の象徴と言えます。
しかし、ここにはテクノロジーにおける巨大な悖論(パラドックス)が存在します。デバイスが環境の異変やユーザーの働きかけを察知するためには、マイクやカメラといったセンサーストリーミングを「常時オン」に近い状態で保持しなければなりません。一方で、ユーザーの頭をよぎるのは「部屋の会話が常に録音されているのではないか」「意図せぬ映像が流出しているのではないか」という根深い恐怖と不信感です。
多くのIT企業がプライバシーポリシーの改定や表面的なGUIの工夫でこのジレンマを取り繕うなか、Appleは異なるアプローチをとりました。最新のAppleシリコンとOSの最深部を根底から再構築し、ハードウェアとシリコンアーキテクチャのレベルでこのパラドックスを解き明かそうとしたのです。本記事では、彼らが仕掛けた技術的イノベーションの全貌と、センシング時代の新しい信頼の構造に迫ります。
直感に反する事実:「ハードウェア物理LED」がもはや安全の証ではない理由
長年、マイクやカメラの稼働状態をユーザーに伝える最も確実な物理的セキュリティは、センサーの横に配置されたハードウェア直結の「LEDインジケーターランプ」でした。ランプが点灯していればデータが記録されており、消滅していれば安全であるという直感的な安心感です。
しかし、常時センシング(Ambient Sensing)の世界においては、この伝統的な物理LEDは役に立たないばかりか、インジケーターとしての機能を根本から破壊してしまうという直感に反する課題にぶつかります。
環境センシングの待ち受け状態において物理LEDを採用すると、デバイスが「Hey Siri」の呼び出し音声を待っている間、あるいは人がカメラの前を通過するのを検知している間、LEDランプが永遠に点灯し続けることになります。これでは、背景での単なる待機処理(アンビエントモード)と、実際の音声・映像が外部へ記録・流出している状態(アクティブモード)をユーザーが区別できなくなり、警告灯としての意味を完全に失ってしまうのです。
Appleのセキュリティ研究チームは、この環境センシングにおける設計原則を次のように定義しています。
While ambient sensing relies on processing input from the camera or microphone, it must never record audio or video, nor expose it to the rest of the operating system.
環境センシングはカメラやマイクからの入力を常時処理しながらも、生の音声や映像を録画・録音してはならず、メインOSの他の部分に曝露させてもいけない——。
この要件が示しているのは、目に見える物理的ランプに依存する過渡期の安心感から、「シリコンと暗号学的隔離構造によって数学的に担保された安心感」への不可避なシフトです。視覚的サインに頼る前に、システム内部で生のデータ流出を構造的に不可能にする新しいアーキテクチャが必要とされたのです。
ポイント1:メインOSを信じない。「Secure Exclaves」による究極の隔離環境
巨大で複雑なメインOS(XNU/Darwin)やサードパーティ製アプリ、さらにはApple自身の特権コンポーネントすら一切信用せず、センサーデータを物理的に保護する——このゼロトラスト思想の結実が「Secure Exclaves(セキュア・エスクレイブ)」です。
Secure Exclavesは、Appleシリコン内に構築された高度にコンパートメント(区画)化された保護実行コンテキストであり、センシングデータをメインOSから完全に遮断した状態で処理します。このシステムには、以下の3つの厳格な主要要件が課されています。
・完全な隔離(Isolation) Secure Exclaves内で処理されるデータは、メインOS、アプリ、Apple自身であっても抽出・改ざんできない。アプリケーションプロセッサの実行コンテキスト自体を分離し、独立した専用OS(exclaveOS)を動作させる。
・厳密に制御されたインターフェース(Controlled Interface) 境界を越えてメインOSへ渡すことができるのは、厳密に監査・定義された最小限の情報(特定の音や人物が認識されたかどうかの極小メタデータなど)のみに制限されます。
・確実な表示保証(Secure Indication) センサーがフル機能で動作するアクティブモードに入った際、メインOSの妨害や欺瞞を受けることなく、ユーザーに対して改ざん不可能なインジケーターを確実に提示する。
マイクロカーネルとCPUスケジューリングのカラクリ
この圧倒的な隔離を支えるOSの基盤には、Appleが独自にカスタマイズした「L4マイクロカーネル」が採用されています。信頼されるコードベース(TCB)を極小化し、メモリや通信といった全リソースへのアクセスを「ケーパビリティ(Capability)」と呼ばれる不可逆な暗号的権限ハンドルで管理する設計です。
興味深いのは、メインOSであるXNUカーネルとの共存モデルです。exclaveOSは「Composite component-based OS」に着想を得たユーザーレベルスケジューリングモデルを採用しています。マイクロカーネル自体は独自のスケジューラを持たず、XNUカーネルからCPUの実行時間(タイムスライス)の「寄付(Donation)」を受けて動作します。exclaveOS側でスレッドの割り込みや同期が発生すると、状態をマイクロカーネルが安全にキャプチャした上でXNUへ制御を戻します。これにより、XNUの高度なCPUスケジューリング最適化の恩恵を享受しつつ、隔離環境内部のコード実行権限は渡さないという絶妙なバランスを実現しています。
メモリ領域を守り抜く「SPTM」の特権レベル
メモリ空間の完全隔離においては、XNUカーネルよりも上位の特権レベルで動作するスタンドアロンコンポーネント「SPTM(Secure Page Table Monitor)」が中核を担います。SPTMは物理メモリ(DRAM)のページテーブル管理権限を専有しており、XNUカーネルであっても直接ページテーブルエントリーを書き換えることはできません。
SPTMは厳格な型システム(Type System)を用いてDRAMの各物理ページを所有権ごとに管理します。Secure Exclaves専用の物理メモリ領域として型定義されたページは、Secure Exclaveコンテキストからしかアクセスできず、XNUカーネルがこれを再型付け(Retype)したり、カーネル空間にマッピングしたりすることは物理的に不可能です。SPTM自身もSecure Exclaveのプライベートメモリの内容に対するマッピングを保持しないため、メインOSがどれほど深刻にカーネルレベルで侵害されても、センサー領域のメモリを覗き込むルートは存在しません。
さらに、ニューラルネットワークの推論を行う「Apple Neural Engine(ANE)」にも専用の隔離ワークロードキューが拡張されました。標準キューから隔離キューへの切り替え時にはローカルストレージの内容が強制的に消去(フラッシュ)され、機械学習モデルの実行におけるデータ漏洩を防いでいます。
数学で安全性を証明する「形式検証」
Secure Exclavesの基盤をなすL4マイクロカーネルには、極めて高度なセキュリティ手法である「形式検証(Formal Verification)」が導入されています。Isabelle/HOLおよびAutoCorres2といった定理証明支援環境を用い、C言語で書かれたソースコードの実装が、ハイレベルな数理仕様記述と数学的に完全に一致することを証明しています。
これにより、従来のテストやファジングでは検出が困難だったカーネル最深部のロジックバグ——たとえばケーパビリティ記憶オブジェクト(CNode)の再帰的解放における不備、IPCを介したケーパビリティ転送時の整合性エラー、マルチプロセッサ(SMP)環境下での実行コンテキスト状態管理の破綻、C言語未定義動作(Undefined Behavior)の混入などが数学的証明によって排除されています。
ポイント2:会話を許さない設計。「Swift」で書かれたSecure IPCとメタデータ限定伝送
どれほど内部領域を隔離しても、メインOSとデータを受け渡す通信路(IPC:プロセス間通信)に柔軟性を残してしまえばセキュリティホールになり得ます。従来のIPCは拡張性を重視するあまりオープンエンドな対話が可能であり、これが攻撃者にとっての悪用ルートとなっていました。
Secure Exclavesでは通信の自由度を完全に剥奪する「Secure IPC」を導入しました。Secure IPCはメモリ安全言語であるSwiftで書かれており、IDL(インターフェース記述言語)で定義された静的な型(スカラー値、構造体、列挙型)しかやり取りできません。
Secure Exclaves
ライフサイクルによるアクセス権限の不可逆な封印
システム起動(ブート)時、一時的に生成された「ルートタスク(Root Task)」がビルド時に決定された静的システム記述に基づき、ExclaveCore(システムサービスやドライバの実行空間)を作成し、それぞれに必要な通信エンドポイントのケーパビリティを配布します。
接続の構築が完了すると、ルートタスクは自らを完全に破棄・消去(Destroy)します。
boot以降に動的なExclaveKit(コンクレイブ空間)を作成する「コンクレイブランチャー」であっても、既存の通信エンドポイントを利用できるのみで、新しい通信パスを勝手に生成する権限はシステム上どこにも残りません。動的な「予期せぬ裏の対話」の発生は論理的に遮断されているのです。
この徹底したデータ削減と静的通信の仕組みは、以下の具体的なデータ処理フローを見ることで、その強固さが明確になります。
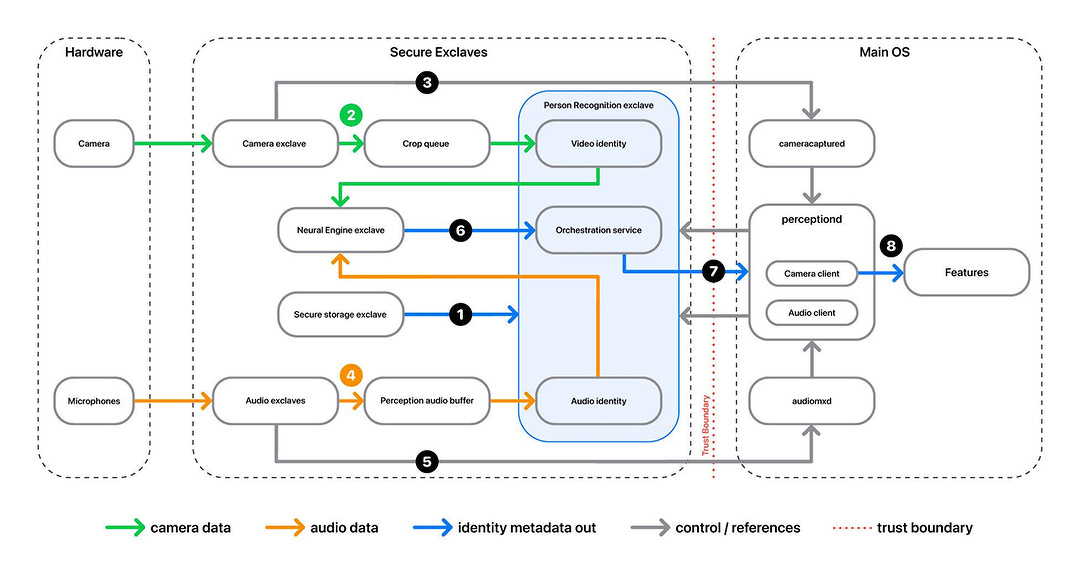
【HomeViewにおける人物認識のデュアルストリーム処理フロー】
・モデル読み込み:システム起動時、人物認識エスクレイブがセキュアストレージから登録済みの顔・音声プリントモデルとIDデータベースを読み込む。
・映像ストリーム処理:カメラエスクレイブがフレームを受け取り、顔検出とバウンディングボックスの切り出しを行う。メインOSのデーモンに「人が存在する可能性」を通知するが、画像データそのものはエスクレイブ外に出さない。
・音声ストリーム同時処理:カメラ映像と並行して、マイクからの音声データが**音声エスクレイブ(Audio Exclaves)**に投入され、音響異常検知とエコーキャンセレーションが施された上で、人物認識エスクレイブへ渡される(ここでもメインOSには音声データを渡さず通知のみ)。
・ANEでの推論:人物認識エスクレイブがNeural Engineエスクレイブに対し、専用の隔離キュー経由で顔・音声プリントモデルの実行をリクエスト。処理終了時にANE内部状態は即座にフラッシュされる。
・メタデータのみの出力:オーケストレーションサービスが生成されたプリントとデータベースを照合し、信頼度スコアを算出。メインOSのデーモンへ返却されるのは「人物ID」「位置」「信頼度スコア」という極小のメタデータのみである。生の画像や音声は隔離領域内で完全に破棄される。
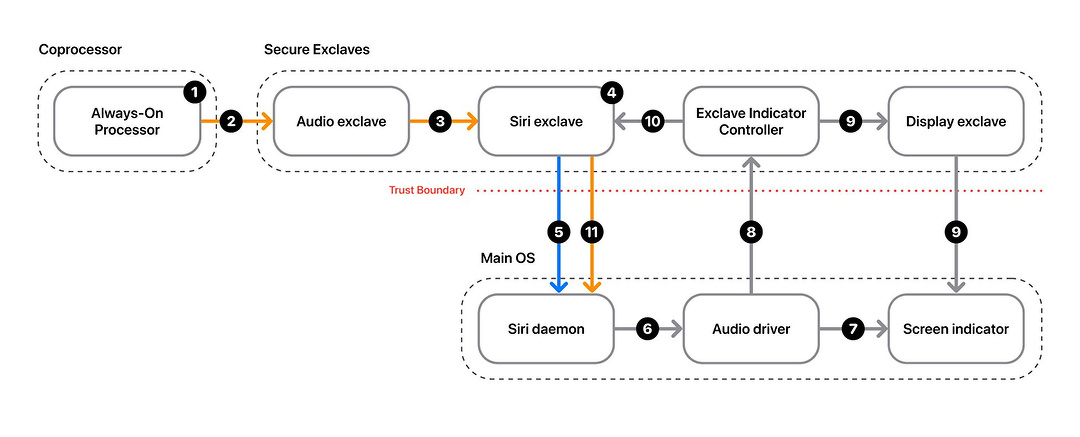
【iPhone 18 Proにおける「Hey Siri」検出とモード遷移フロー】
・アンビエントモード(第1段階):常時オンプロセッサ(AOP)が低電力で音声を監視。呼び出しの兆候を検知するとメインプロセッサを起こし、音声バッファを音声エスクレイブ(エコーキャンセル)経由でSiriエスクレイブへ渡す。
・アンビエントモード(第2段階):Siriエスクレイブがメインプロセッサ上で高精度なモデルを実行し、ウェイクワードかを精査。検証が成功すると、メインOSのSiriデーモンへ「起動フラグ」という単なるシグナル(メタデータ)のみを通知する。この時点では historical audio(音声データ)は一切渡されない。
・インジケーター要求:Siriデーモンがアクティブセッションを開始するため、マイクアクセスをリクエスト。マイクドライバが画面描画を呼び出し、Exclave Indicator Controller(EIC)へアクセス許可を求める。
・画面ピクセル検証:EICとディスプレイエスクレイブが、後述するディスプレイハードウェア検証を実行。
・アクティブモードへの移行:インジケーターの正常表示が物理的に確認された瞬間に、システムは「アンビエントモード」から「アクティブモード」へ移行。EICが音声転送を許可し、Siriエスクレイブは「Hey Siri」の発話を含む過去の音声バッファ(historical audio)を初めてSiriデーモンへ放出する。
ポイント3:ドット表示すら欺かせない。「Exclave Indicator Controller」とディスプレイ検証
Secure Exclaves
センサーがアンビエントモードからアクティブモード(生のデータをアプリへ流す状態)へ移行する際、画面上に現れるオレンジや緑の「インジケータードット」は、単なるOSのUIソフトウェアが描画しているアイコンではありません。
仮にメインOSがマルウェアに侵され、画面上のドットを隠したり、透明なピクセルで上書きしたりしてユーザーの目を欺きながら盗撮を行う——そのような高度なサイバー攻撃を防止するため、Appleはインジケーターの「描画ピクセルそのもの」をハードウェアレベルで検証するアーキテクチャを導入しました。
システム全体の絶対的なゲートキーパーとして君臨するのが「EIC(Exclave Indicator Controller)」です。複数のアプリからマイク・カメラの利用要求が重複した場合でも調停を行い、インジケーターが正しく表示され、規定の時間視認可能な状態に保たれていることを確認しない限り、センサーデータのアクティブな流出を物理的に許可しません。
iPhoneのように画面上にインジケータードットを描画するデバイスでは、EICと連携する「ディスプレイエスクレイブ」が機能します。ディスプレイサブシステム内に埋め込まれた専用ハードウェアブロックおよびディスプレイコントローラーの信頼されたファームウェアと直接通信し、実際にパネルに表示されている物理ピクセルを逆引き検証します。
・描画されたピクセルの輝度(バックライト値)が最小閾値を満たしているか
・ドットの形状、色、表示時間がインジケーターの仕様と正確に一致しているか
・Night Shift(画面の暖色化モード)などが有効な場合でも、計算通りの正確な視認性が確保されているか
・周囲のUIピクセルによってドットが遮蔽(隠蔽)されていないか
この物理ピクセル検証メカニズムは、iPhone 18 ProやiPhone 18 Pro Max、折りたたみ型のiPhone Duo、さらにはMacBook NeoのカメラインジケーターやHomeViewの物理LED制御に至るまで、Appleの次世代デバイス群全体に横断的に実装されています。
AI時代の「見えないセキュリティ」が指し示す未来
Appleが最新シリコンとOSの最深部に組み込んだSecure Exclavesアーキテクチャは、プライバシー保護の概念を「約束」から「ハードウェアの必然」へと昇華させました。
・ハードウェアとメモリの隔離:Secure ExclavesとSPTMによる、メインOS・XNUカーネルから遮断された実行・メモリ領域。
・数学的に証明されたカーネル:L4マイクロカーネルの採用とIsabelle/HOLによる形式検証がもたらす、論理バグの排除。
・会話を許さない通信:SwiftベースのSecure IPCと自滅型ルートタスクによる、メタデータ限定伝送。
・表示の物理検証:EICとディスプレイエスクレイブによる、画面ピクセルレベルでのインジケーター改ざん防止。
オンデバイスAIが進化し、デバイスが私たちの表情、声、生活音をバックグラウンドで処理することが当たり前となるAI時代において、テクノロジー企業に求められるのは「利便性と引き換えのプライバシー低下」ではありません。「ユーザーに一切の複雑さを意識させず、しかし裏側ではシリコンの最深部まで改ざんが物理的に不可能であること」という透明性と安全性の両立です。
あなたの手元にあるスマートデバイスは、どこまで「信用」できますか? ハードウェアとシリコンの深層から信頼のあり方を再定義したAppleの挑戦は、今後のテクノロジー業界全体におけるセキュリティの絶対的基準(ゴールド標準)となっていくのかもしれません。